Bitcoin Magazine
RYZYKO BEZPIECZEŃSTWA COLDCARD: WYMAGANE NATYCHMIASTOWE DZIAŁANIE
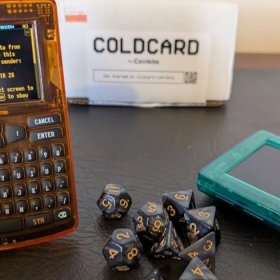
Po pierwsze, tak, to bardzo chwytliwy tytuł i całkowicie nietypowy. To jest prawdziwy problem z bezpieczeństwem. Oto oficjalne ogłoszenie od Coinkite, które zostało opublikowane wczoraj, proszę przeczytać i zweryfikować autentyczność problemu tam.
TLDR: Coldcard MK3, MK4, MK5 i Q są opróżniane. Błąd pozwala atakującym znaleźć twoją frazę seed bez żadnej akcji z twojej strony. Tylko portfele wygenerowane przy użyciu metody rzutu kostką są bezpieczne, zakładając, że rzuciłeś co najmniej 50 kostkami. Jeśli nie wiesz, nie pamiętasz lub nie jesteś pewien, natychmiast przenieś swoje środki.
To jest krytyczny problem, który wymaga natychmiastowego działania. Jeśli użyłeś Coldcard do wygenerowania frazy seed i NIE użyłeś zalecanych 50+ rzutów kostkami, aby zapewnić własną entropię po końcu 2020 roku, twoja fraza seed nie jest bezpieczna. Została wygenerowana bez wystarczającej ilości losowości i może być złamana przez złośliwego atakującego. Portfele są obecnie aktywnie opróżniane. Ten problem dotyczy również wszelkich kluczy efemerycznych i kluczy sesyjnych dla funkcji Clone Coldcard lub Key Teleport, oraz seedy BIP 85 wygenerowane z skompromitowanej frazy seed. MUSISZ NADAL PRZENIEŚĆ SWOJE ŚRODKI.
Ten atak jest aktywnie wykorzystywany, z około 1000 BTC widocznych w ruchu na łańcuchu związanym z tą luką.
Odpręż się i zrelaksuj. Musisz przenieść swoje środki do nowego nasionka słownego lub nasionka słownego wygenerowanego przez inne urządzenie, aby zabezpieczyć swoje środki.
– Jeśli masz inny portfel sprzętowy, który nie jest Coldcard, prześlij swoje środki tam. To najszybszy i najprostszy sposób, aby umieścić je w bezpiecznym miejscu.
– Jeśli nie masz innego portfela sprzętowego i masz tylko Coldcard, wygeneruj hasło, używając MINIMUM sześciu słów nasion z listy słów BIP 39. Użyj tego przewodnika, aby wybrać swoje słowa do hasła, NIE wybieraj ich samodzielnie. Sprawdź odcisk palca swojego portfela (lub adres), wyłącz swoje urządzenie, uruchom je ponownie i ponownie wprowadź hasło. Potwierdź, że odcisk palca (lub adres) się zgadza i prześlij swoje środki do portfela z hasłem.To nie jest trwałe rozwiązanie. To po prostu daje ci wystarczające zabezpieczenie, aby atakujący nie mógł złamać twoich kluczy w ciągu kilku dni, a ty możesz wygenerować nowe nasionko bez paniki.Upewnij się, że twoje hasło jest zapisane w bezpiecznym miejscu.
– Jeśli nie masz innych opcji lub czujesz się niekomfortowo z używaniem urządzenia, portfel Nunchuck dostępny na urządzenia mobilne i komputerowe. Nie spiesz się, nie rób nic zbyt szybko i upewnij się, że wszystkie twoje kopie zapasowe są wykonane poprawnie. Po zweryfikowaniu kopii zapasowych, prześlij swoje środki do tego portfela. Jeśli zarządzasz znacznymi kwotami, Nunchuck obsługuje multisig. Możesz stworzyć jeden używając wielu urządzeń. Blockstream Green i Bluewallet to dwie inne opcje dla portfeli programowych.
Gdy twoje środki są zabezpieczone, poświęć chwilę na relaks. Coldcardy są nadal bezpieczne w użyciu, o ile słowo seed zostało wygenerowane w sposób bezpieczny. Poprawka oprogramowania została wydana tutaj. Każde słowo seed wygenerowane po tej aktualizacji oprogramowania powinno być bezpieczne (możesz również skorzystać z opcji rzutu kostką). Jeśli przeniosłeś swoje środki do gorącego portfela lub czegoś mniej bezpiecznego, twój Coldcard jest bezpieczny do użycia po zastosowaniu aktualizacji oprogramowania i wygenerowaniu nowego seed.
Gdy zabezpieczysz swoje środki, zatrzymaj się i zrób podsumowanie. Skontaktuj się proaktywnie z kimkolwiek, kogo znasz, a kto może używać Coldcarda, który był podatny na atak w momencie generowania swojego seed. Poinformuj ich o problemie, a jeśli to konieczne (i jesteś w stanie), pomóż im w migracji ich środków. Nie wszyscy regularnie śledzą wiadomości o Bitcoinie, więc wiele osób może nie być świadomych, że są narażeni.
Ten post COLDCARD SECURITY RISK: IMMEDIATE ACTION REQUIRED po raz pierwszy pojawił się w Bitcoin Magazine i jest napisany przez Shinobi.
Źródło: BitcoinMagazine