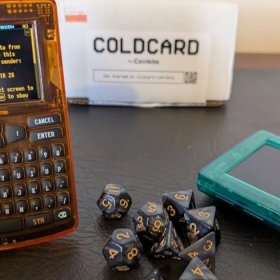
Coinkite, kanadyjska firma stojąca za portfelem sprzętowym Coldcard, ostrzegła użytkowników, że środki w Bitcoinach mogą być zagrożone, jeśli ich nasiona portfela zostały wygenerowane na niektórych dotkniętych wersjach oprogramowania.
Firma poinformowała, że problem dotyczy każdej wersji oprogramowania Mk3 od wersji 4.0.1, wydanej w marcu 2021 roku, i jest związany z entropią generowaną przez urządzenie używaną podczas tworzenia nasion.
Środki nadal w niebezpieczeństwie
Nasiona wygenerowane na Mk4 i Mk5 przed wersją oprogramowania 5.6.0 oraz na Q przed wersją 1.5.0Q są również dotknięte, chociaż Coinkite stwierdziło, że wpływ na te modele jest mniej poważny, ale nadal istotny. Według firmy, dotknięte nasiona mają około 72 bity entropii zamiast oczekiwanych 128 bitów. Zgodnie z aktualizacją, TAPSIGNER, OPENDIME i SATSCARD nie są dotknięte, ponieważ używają innych baz kodu.
Coinkite wezwał użytkowników z dotkniętymi nasionami do przeniesienia swoich środków na nowo wygenerowane nasiono na niedotkniętym urządzeniu. Firma powiedziała, że użytkownicy Mk4 i Mk5 powinni najpierw zaktualizować oprogramowanie do wersji 5.6.0 lub nowszej, podczas gdy użytkownicy Q powinni zainstalować wersję 1.5.0Q lub nowszą przed wygenerowaniem zastępczego nasiona.
Użytkownicy zostali również poinformowani, aby wykonali kopię zapasową i zweryfikowali nowe nasiono, potwierdzili nowy adres odbioru na urządzeniu oraz wysłali małą transakcję testową przed przeniesieniem pozostałych środków. Jeśli Mk3 jest jedyną dostępną opcją, zasugerowano tymczasowe użycie silnej, unikalnej frazy BIP-39 oraz staranne zweryfikowanie odcisku palca portfela i adresu odbioru.
Kradzież na dużą skalę
Ostrzeżenie pojawiło się po kilku raportach, które ukazały się 30 lipca, że Bitcoin został wykradziony z portfeli Coldcard. Atlas21 doniósł, że zautomatyzowana operacja przeszukała 500 adresów z pojedynczym podpisem w czterech kolejnych blokach, od 960188 do 960191. Transakcje przeniosły 1,324 UTXOs o łącznej wartości 594,5 BTC, co przy obecnych cenach wynosi około 38 milionów dolarów. Dowody wskazywały na słabe klucze prywatne wygenerowane w momencie tworzenia portfeli.
Wśród ofiar nie było portfeli multisig ani Taproot.
Mediana strat wyniosła 0,41 BTC, podczas gdy 110 ofiar straciło więcej niż jeden Bitcoin. Największa strata wyniosła 29,9 jednostek tego aktywa kryptograficznego, podczas gdy operacja kosztowała około 0,044 jednostek w opłatach transakcyjnych. Atlas21 powiedział, że pierwsze publiczne ostrzeżenie pochodziło od ofiary na Reddicie, która powiedziała, że ich Coldcard wygenerował 24-słowną frazę seed w 2021 roku i że fraza ta nigdy nie była wprowadzana na komputerze.
Pomimo ogromnego wykradzenia, cena Bitcoina pozostała niezmieniona, gdyż nadal handlowano nim w pobliżu 64 000 dolarów.
Źródło: CryptoPotato