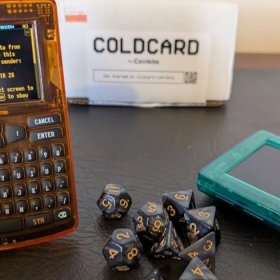
Błąd oprogramowania układowego wyłączył generowanie bezpiecznych liczb losowych w wielu generacjach portfeli sprzętowych Coldcard, co przyczyniło się do trwającej kradzieży, która już wyczerpała 594,48 Bitcoina (BTC), wartą około 38,3 miliona dolarów.
Producent Coldcard, Coinkite, oraz zespół inżynieryjny Bitcoina Blocka zidentyfikowali błąd jako uszkodzoną kontrolę generatora liczb losowych (RNG). W rezultacie napastnicy mogą odbudować prywatne klucze portfela, wykorzystując przewidywalne szczegóły urządzenia zamiast prawdziwej losowości.
Kradzież Bitcoina z Coldcard: Jak to się stało
Oprogramowanie układowe Coldcard wyłącza wbudowany generator losowości chipu. Zamiast tego, system zapasowy buduje klucze portfela na podstawie numeru seryjnego urządzenia i jego wewnętrznego zegara. Oba podążają za wzorcami, które napastnik może odgadnąć, przekształcając rzekomo losowe ziarno w rozwiązywalną zagadkę.
Urządzenia działające na określonym oprogramowaniu układowym wydanym od 2021 roku prawie w ogóle nie otrzymują prawdziwej losowości. Nowsze modele wprowadzają częściowe poprawki. Nadal jednak zawężają możliwe wyniki do około czterech miliardów kombinacji, co jest liczbą, z którą nowoczesne komputery mogą sobie poradzić. Historycznie, Block zidentyfikował wadę w aktualizacji z 2021 roku, a poprawka rok później nadal była niewystarczająca.
Dlatego ta sama słabość dotyczy portfeli papierowych, kopii zapasowych nasion i innych funkcji, które dzielą to samo źródło losowości. Raport Blocka potwierdził szerszy zasięg. Ustawienie przypomina exploit Ill Bloom, który wyczerpał portfele poprzez słabe frazy nasion na początku tego roku.
Co użytkownicy powinni teraz zrobić
Napastnicy nie potrzebują fizycznego dostępu, aby ukraść środki. Widoczny adres lub wyeksportowany klucz publiczny daje im cel do testowania zgadywanek. Gdy zgadywanka się zgadza, napastnik posiada klucz prywatny i może natychmiast przenieść monety.
Coinkite zaleca, aby każdy dotknięty użytkownik wygenerował nowy seed na zaktualizowanym sprzęcie i natychmiast przeniósł środki. Aktualizacje oprogramowania układowego nie mogą cofnąć szkód, ponieważ słaby seed nadal istnieje na urządzeniu.
Tymczasem użytkownicy, którzy dodali dodatkowe hasło do swojego seeda, są znacznie mniej narażeni na to zagrożenie. To podejście, które ZachXBT niedawno poparł również dla portfeli mobilnych.
Słabe generowanie kluczy już wcześniej osłabiło posiadaczy kryptowalut. Podobnie, ujawnienie klucza głównego dotknęło agencję podatkową Korei Południowej na początku tego roku. Naruszenie klucza prywatnego spowodowało spadek wartości tokena Humanity Protocol o 88% w czerwcu.
Dostawcy wciąż rozszerzają offline'owe portfele sprzętowe do sklepów detalicznych. Jednak ten incydent pokazuje, że błędy oprogramowania układowego mogą podważyć tę obietnicę od wewnątrz urządzenia.
Coinkite i Block mówią, że wciąż oceniają, jak daleko sięga zasięg tej luki w starszym oprogramowaniu układowym. Dopóki ta ocena się nie zakończy, właściciele Coldcard powinni zakładać, że każdy seed wygenerowany przed dzisiejszą poprawką może być już skompromitowany.
Źródło: BeInCrypto