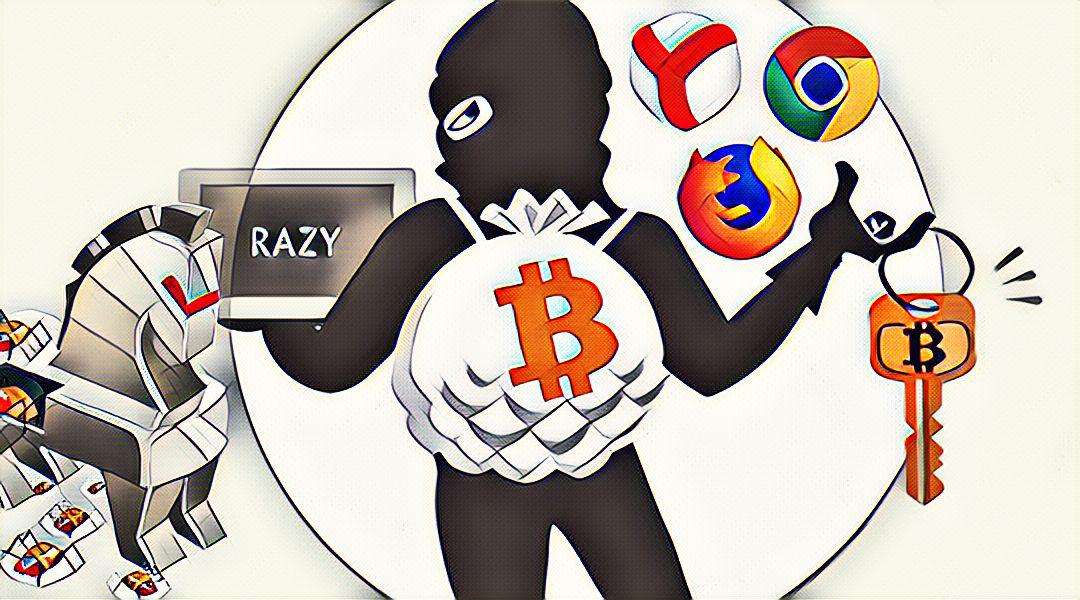
Odkryto nowe złośliwe oprogramowanie, które jest w stanie działać poprzez różne rozszerzenia przeglądarek internetowych. Złośliwe oprogramowanie o nazwie Razy podszywa się pod rozszerzenie przeglądarki. W próbie dezaktywacji kontroli bezpieczeństwa, instaluje się lub infekuje istniejące rozszerzenia przeglądarek. Nowe złośliwe oprogramowanie jest w stanie "atakować" różne przeglądarki, takie jak Google Chrome, Mozilla Firefox i Yandex.
Badacze z Kaspersky Lab zidentyfikowali wirusa jako nową formę trojana, który kradnie waluty cyfrowe z zainfekowanych urządzeń. Gdy użytkownik otwiera swój portfel za pomocą zainfekowanej przeglądarki, Razy nadpisuje adresy w portfelu innymi kontrolowanymi przez hakera. Po tym, próba użytkownika przelania środków na jeden z "ich" adresów może zakończyć się utratą tych środków.
Najwyraźniej, gdy użytkownik loguje się do portfela, napastnicy również uzyskują hasło, które wprowadził do portfela. Ponadto, trojan Razy umieszcza złośliwe reklamy i filmy w zainfekowanych przeglądarkach, a także zamieszcza oszukańcze oferty na Telegramie. Według badaczy z Kaspersky Lab, trojan Razy można zniszczyć za pomocą zaktualizowanego oprogramowania antywirusowego z elementami AI.