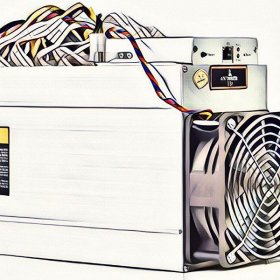
W Chinach odkryto specjalny wirus, który ma na celu atakowanie sprzętu górniczego stworzonego przez firmę Bitmain. Zauważono, że wirus atakuje Antminer od Bitmain i wymusza 10 BTC od ich właścicieli pod groźbą przegrzania urządzenia i spowodowania jego awarii. Obecnie straty z jego działalności wynoszą kilka dziesiątek tysięcy dolarów.
Jak w wielu innych przypadkach, użytkownicy sami zarażają urządzenia, używając specjalnego oprogramowania do podkręcania sprzętu. Przy standardowych częstotliwościach górników ASIC urządzenie produkuje około 13,5 Th/s, a przy pomocy specjalnego oprogramowania wydajność urządzenia można zwiększyć do 18 Th/s. Jedno z tych oprogramowań okazało się zainfekowane wirusem. "W dziedzinie górnictwa urządzenia Avalon są kontrolowane przez mikrokomputery oparte na Linuksie – Raspberry Pi. A górnicy Ant Mine mają wbudowany panel sterujący stworzony przy użyciu Linuksa, co daje wirusowi szansę," zauważył założyciel BTC.Top Jiang Zhuo. Specjaliści zauważają również, że wirus szybko przenosi się z jednego urządzenia na drugie. Z powodu wirusa wydajność spada kilka razy, przez co działanie farmy staje się nieopłacalne nawet w regionach z tanim prądem.
Warto zauważyć, że wirus nie zaczyna od razu wymuszać pieniędzy i przez jakiś czas nie daje o sobie znać. Górnik Wang Wei powiedział, że wirus zmienił adres do wydobywania bitcoinów i 4 000 urządzeń wysyłało wydobyte bitcoiny na adres hakera. W ten sposób haker zarobił 8 000 dolarów w jedną noc.
Jak podano, specjaliści już znaleźli rozwiązanie, aby wyeliminować wirusa. A pozbycie się wirusa nie jest trudne – wystarczy sformatować kartę SD, co odpowiada ponownemu zainstalowaniu systemu operacyjnego od zera. Jednak ten proces jest dość czasochłonny i trwa do 4 dni. Jednak z powodu tego, że duże farmy używają dużej ilości sprzętu, a ich zatrzymanie trwa kilka dni, górnicy ASIC ponoszą kolosalne straty.
Informacje o złośliwym oprogramowaniu po raz pierwszy pojawiły się w sierpniu ubiegłego roku. Wtedy zauważono je w Antminer S9, T9, a nawet w górniku litecoin L3+. A według badania przeprowadzonego przez firmę antywirusową McAfee, w 2018 roku liczba instalacji złośliwego oprogramowania do kopania kryptowalut wzrosła ponad 40 razy. W tym samym czasie około 5% cyfrowej waluty Monero zostało wydobyte przy użyciu złośliwego oprogramowania.
Założyciel BTC.Top Jiang Zhuo zauważył, że w kopanie branży, z powodu rozprzestrzenienia się złośliwego oprogramowania na Linuxie, należy zająć się jego kontrolą. Obecnie jest to niemożliwe, ponieważ system operacyjny jest uważany za całkowicie autonomiczny i dostępny do wprowadzania zmian tylko dla użytkowników.