Wraz z nadejściem ery kryptowalut pojawiły się nowe zagrożenia ze strony hakerów – ukryte kopanie, czyli cryptojacking. Wcześniej hakerzy zarabiali na kradzieży danych kart bankowych i szantażu, ale teraz popyt na kryptowaluty dał hakerom nowy sposób na zarobek – ukryte kopanie monet na komputerach i urządzeniach mobilnych za pomocą wirusów. Ten sposób na wzbogacenie się jest stosunkowo legalny i prosty. Może również przynieść hakerom setki tysięcy dolarów dziennie praktycznie na autopilocie. Czym więc jest ukryte kopanie, jakie zagrożenia niesie dla zwykłego właściciela komputera PC lub telefonu komórkowego i jak walczyć z wirusami kopaczy?
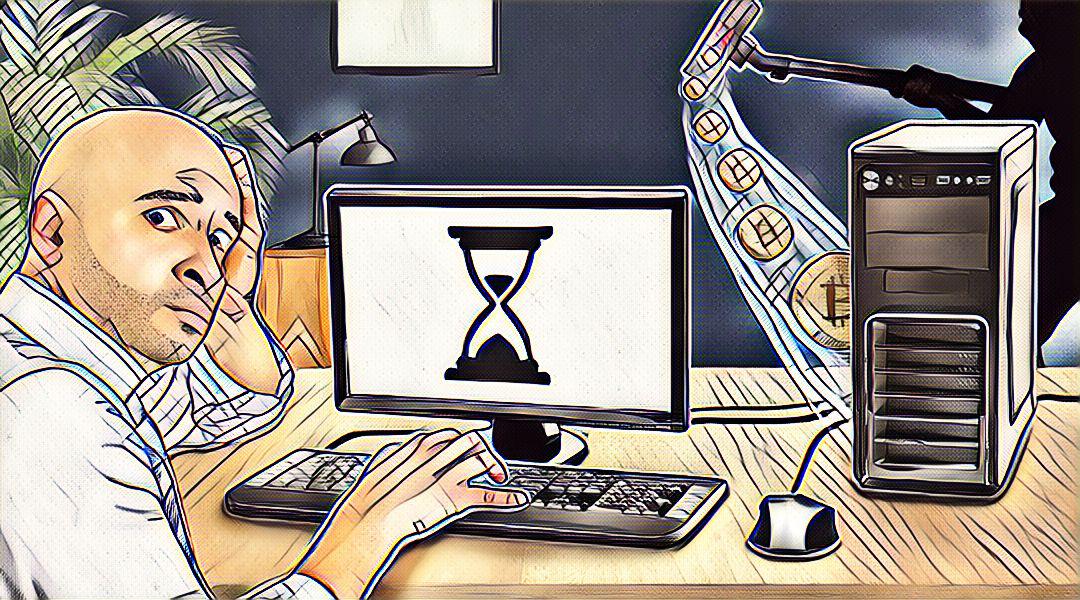
Ukryte kopanie to wykorzystanie zasobów komputera użytkownika do kopania kryptowalut bez jego wiedzy i zgody. To znaczy, że haker uruchamia proces kopania kryptowalut na komputerze lub urządzeniu mobilnym ofiary, pożyczając część mocy obliczeniowej urządzenia. Trudno tego nie zauważyć – wszystkie programy ładują się wolniej i okresowo się zacinają, stopniowo doprowadzając niewinnego użytkownika do białej gorączki.
Sprawa nie ogranicza się tylko do nagłego przekształcenia zwinnego komputera w żółwia. System chłodzenia również zawodzi. W komputerach do gier zaczyna działać nieprzerwanie na pełnej mocy, grożąc awarią przed czasem. Słabsze urządzenia cierpią jeszcze bardziej – wentylatory nie radzą sobie z obciążeniem, a komputer zaczyna się intensywnie nagrzewać, w wyniku czego komponenty komputera mogą nie wytrzymać tortur podwyższonych temperatur. Możliwe są awarie karty graficznej lub płyty głównej. Naprawy będą kosztowne, a po takiej ingerencji może być nawet prościej wymienić laptopa na nowy. A biorąc pod uwagę, że dzisiaj praktycznie niemożliwe jest znalezienie i ukaranie napastników, zdecydowanie nie należy liczyć na odszkodowanie za straty.
Jak więc wirusy kopaczy pojawiają się na komputerach? W większości przypadków sami właściciele PC otwierają serdecznie drzwi dla szkodników. Prawda, że wirusy dobrze się maskują. Przybierają formę oprogramowania, które wyszukiwarki okresowo poszukują w Twoim imieniu:
- pirackie gry i łatki do nich;
- inne programy dystrybuowane nielegalnie bez licencji właściciela praw autorskich;
- darmowe oprogramowanie, którego deweloperzy wykorzystują wirusy kopaczy do monetyzacji swoich aplikacji;
- narzędzia systemu operacyjnego;
- wtyczki do przeglądarek.
Niebezpieczne oprogramowanie znajduje się na stronach oferujących darmowe pobieranie programów oraz w sklepach z aplikacjami. Zainfekowane pliki często spotyka się na trackerach torrentowych. Co ciekawe, czasami podczas początkowego pobierania otrzymujesz całkowicie czysty program. Wirus pojawia się w nim dopiero podczas aktualizacji.
Jest inny sposób na wykorzystanie mocy obliczeniowej twojego urządzenia – zainfekowane strony. Nikt nie jest bezpieczny przed tą pułapką. Jedyną dobrą rzeczą w tym jest to, że zatrzymanie bezczelnego wykorzystania twojego komputera do kopania kryptowalut jest niezwykle proste – musisz zamknąć zainfekowaną stronę.
Użytkownicy torrentów i hostów wideo z treściami dla dorosłych są narażeni na ryzyko. Wirusy kopiące są szczególnie powszechne na takich stronach. Co więcej, czasami sami właściciele zasobów internetowych zarażają strony złośliwymi narzędziami w celu monetyzacji. Możesz również natknąć się na wirusa na stronie administracji miejskiej lub na stronie z przepisami kulinarnymi, na którą przebiegli hakerzy umieszczają swoje produkty internetowe bez autoryzacji.
Jakie są zatem środki ochrony przed wirusami kopiącymi? Należy zacząć od ostrożnego podejścia do oprogramowania, które pobierasz z internetu. Wskazane jest unikanie pobierania i instalowania programów od niepewnych dostawców, a także oprogramowania zhakowanego. Innym najprostszym środkiem jest użycie potężnego programu antywirusowego. I nie zapomnij regularnie go aktualizować.
Aby chronić się przed kopaniem za pomocą zainfekowanych stron, spróbuj wtyczek przeglądarki, takich jak Adblock Plus lub MinerBlock. Dodatkowo zaleca się unikanie odwiedzania stron bez certyfikatów ssl. Zwykle, gdy próbujesz przejść do takiej strony, pojawia się odpowiednie ostrzeżenie.
Dodatkowym środkiem zapobiegawczym są regularne kopie zapasowe systemu. Chociaż ten środek nie ochroni przed wirusem, ułatwi jego usunięcie w przypadku infekcji. Gdy szkodnik zostanie wykryty, wystarczy przywrócić system do wcześniejszej wersji, która nie została jeszcze dotknięta podstępnym minerem.
Co powinieneś zrobić, jeśli twój komputer jest zainfekowany wirusem kopiącym? Jeśli masz szczęście, usuń robaka ręcznie. Jednak najpierw musisz go znaleźć. W tym pomoże zwykły menedżer zadań. Dzięki niemu możesz znaleźć proces w systemie, który zużywa podejrzanie dużą ilość mocy obliczeniowej. Łatwo będzie również znaleźć lokalizację programu na dysku twardym i go usunąć. Chociaż nie zawsze jest to tak proste, jak się wydaje. Czasami złośliwy program wbudowuje się tak głęboko w system, że nie można go wyeliminować po prostu usuwając plik.
Skanowanie antywirusowe również pomaga wykryć szkodnika. Prawda, że twórcy tego oprogramowania zawsze są w pozycji goniącej w stosunku do twórców wirusów. Dlatego twój program antywirusowy może jeszcze nie znać minera, który osiedlił się w twoim PC lub smartfonie.
Jeśli nie udało ci się znaleźć i usunąć wirusa ręcznie lub za pomocą programu antywirusowego, przywróć system do ostatniej poprawnie działającej wersji, jeśli masz kopię zapasową. W przeciwnym razie będziesz musiał ponownie zainstalować system. Chociaż istnieje mniej radykalny, ale droższy sposób – zwrócić się do specjalisty ds. bezpieczeństwa komputerowego.