Barcelona, 17 września 2026 r. The Vault, platforma instytucjonalnego przechowywania aktywów cyfrowych regulowana w Szwajcarii i UE, uruchomiła własną bibliotekę obliczeń wielostronnych (MPC) — narzędzie kryptograficzne, które umożliwia odrębnym stronom przechowywanie udziałów klucza do podpisywania, dzięki czemu kompletny klucz prywatny nigdy nie znajduje się na żadnym urządzeniu ani serwerze. Uruchomienie nastąpiło po niezależnym audycie bezpieczeństwa przeprowadzonym przez firmę Halborn, specjalizującą się w bezpieczeństwie blockchaina. W opublikowanym na początku tego tygodnia raporcie końcowym potwierdzono, że wszystkie zgłoszone ustalenia zostały naprawione i zweryfikowane.
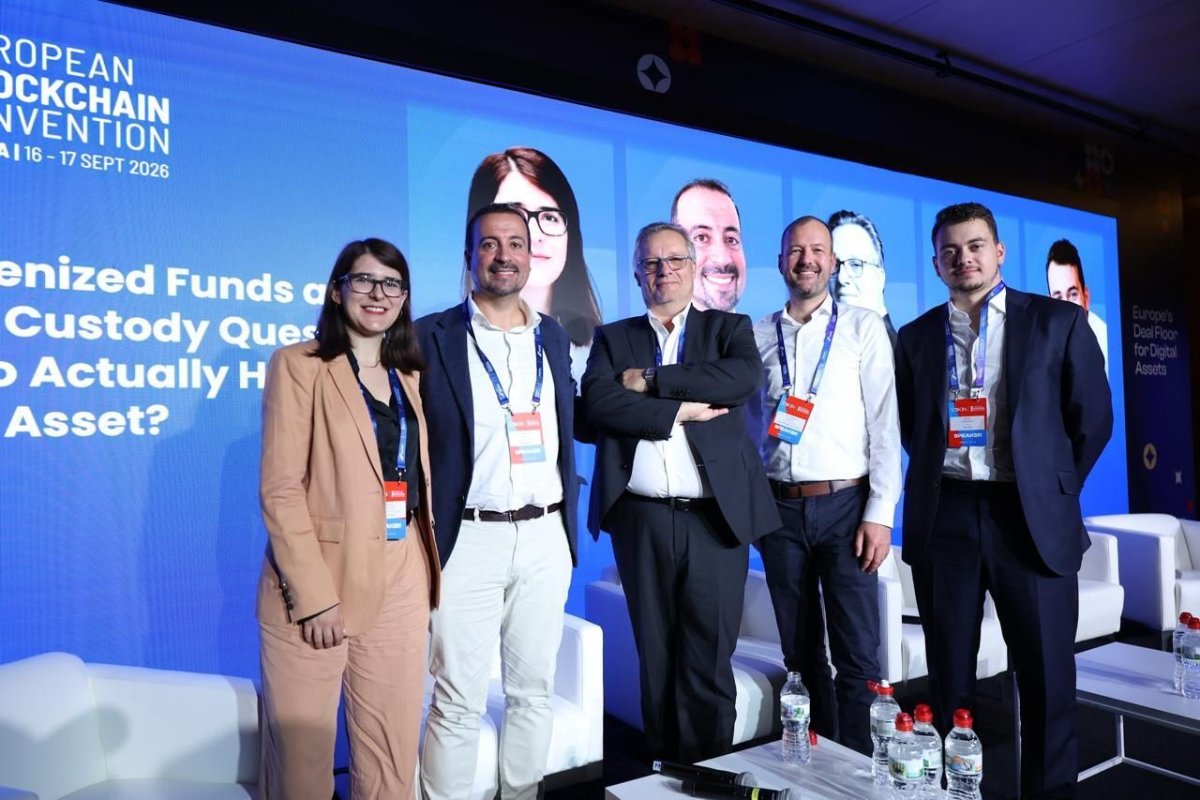
Artem Stopnevich, dyrektor generalny The Vault, przedstawił bibliotekę podczas European Blockchain Convention w Barcelonie, określając ją jako pierwszą w Europie suwerenną bibliotekę kryptograficzną do przechowywania aktywów instytucjonalnych. Jej opracowanie poprzedził niezależny audyt przeprowadzony przez Halborn.
Biblioteka egzekwuje model współpodpisywania stosowany przez The Vault, w którym żadna pojedyncza strona — w tym sam The Vault — nie może samodzielnie autoryzować transferu. Większość dostawców usług przechowywania aktywów licencjonuje ten komponent od zewnętrznego dostawcy, co uzależnia ich od harmonogramu jego aktualizacji zabezpieczeń, obsługiwanych krzywych i protokołów oraz zakresu informacji udostępnianych w ramach badania due diligence.
The Vault tworzy ją we własnym zakresie, co firma określa mianem suwerennej kryptografii: kod, protokół podpisywania i harmonogram wdrożeń pozostają w rękach platformy, dzięki czemu poprawki trafiają do użytkowników zgodnie z własnym harmonogramem The Vault, audytorzy mają wgląd w całą bazę kodu, a protokół może się rozwijać wraz ze zmieniającymi się standardami.
„Dla instytucji powierzenie aktywów to decyzja dotycząca ryzyka, która wymaga wewnętrznej akceptacji. Sprowadza się do jednego pytania: kto może przenieść aktywa i jakie mechanizmy kontroli to regulują” — powiedział Artem Stopnevich, dyrektor generalny The Vault, podczas rozmowy na marginesie European Blockchain Convention w Barcelonie, gdzie wziął udział w panelu poświęconym przechowywaniu tokenizowanych funduszy. „Jesteśmy jedynym regulowanym w UE dostawcą usług powierniczych, który korzysta z własnej kryptografii MPC przeznaczonej dla instytucji. Uznaliśmy, że nie udostępnimy jej klientom, dopóki ktoś spoza firmy nie przeanalizuje jej na poziomie protokołu — i właśnie to zrobiła firma Halborn”.
Biblioteka implementuje rozproszoną generację kluczy, ponowne udostępnianie udziałów klucza, ich odświeżanie i odzyskiwanie, a także podpisywanie progowe ECDSA i EdDSA, wraz z mechanizmami zobowiązań, transferu niejawnego i dowodów z wiedzą zerową oraz warstwą transportową przekazującą komunikaty protokołu między sygnatariuszami. Została napisana w Ruście — języku systemowym, którego kompilator zapewnia bezpieczeństwo pamięci bez użycia garbage collectora. Ta sama implementacja działa na serwerach The Vault i w aplikacji mobilnej do podpisywania na iOS i Androidzie, dzięki czemu audyt obejmuje jedną bazę kodu.
„W warstwie podpisywania potrzebujemy właściwości, których egzekwowanie możemy powierzyć kompilatorowi: braku dostępu do zwolnionej pamięci, braku wyścigów danych między równoległymi rundami protokołu oraz jawnej kontroli nad tym, jak materiał kluczowy jest przechowywany w pamięci i usuwany, gdy przestaje być potrzebny” — powiedział Yurii Derbasov, dyrektor ds. technologii w The Vault. „Język programowania nie gwarantuje poprawności protokołu, dlatego sam projekt wymagał tak dogłębnego, niezależnego przeglądu.”
Zakres prac Halborn obejmował 91 plików z kryptograficznego rdzenia, jego zestawu testów oraz aplikacji do podpisywania na iOS i Androida. W miarę postępu prac nad przeglądem zgłaszane problemy były usuwane w kodzie, a Halborn weryfikował każdą poprawkę w odniesieniu do commita, w którym ją wdrożono. Ostatnie poprawki potwierdzono w sierpniu 2026 roku.
„Współpraca z The Vault nad zabezpieczeniem ich rozwiązania powierniczego MPC była przyjemnością. Zespół wyraźnie stawiał bezpieczeństwo na pierwszym miejscu, a wszystkie problemy zgłoszone podczas prac zostały usunięte i zweryfikowane. W przypadku powiernictwa instytucjonalnego własna kryptografia daje dostawcom bezpośrednią kontrolę nad poprawkami bezpieczeństwa i aktualizacjami protokołu, a audytorom pozwala zbadać całą implementację, zamiast kończyć analizę na granicy rozwiązania dostawcy. Ma to znaczenie, gdy klienci przeprowadzają techniczną analizę due diligence, by ustalić, kto może przemieszczać ich aktywa” — powiedział Gabi Urrutia, starszy wiceprezes ds. bezpieczeństwa i terenowy CISO w Halborn.
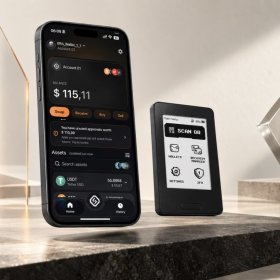
W modelu współpodpisywania klient przechowuje udział klucza na własnym urządzeniu, a mobilny moduł podpisujący jest aplikacją, za pośrednictwem której ten udział jest przechowywany i używany. Jest dostępny jako dodatek do produktu powierniczego The Vault w modelu SaaS.
W przyszłości The Vault zamierza udostępnić bibliotekę Rust na zasadach open source, aby każdy mógł przeanalizować zastosowaną kryptografię. Zespół kryptograficzny pracuje nad dwoma nowymi protokołami.
Pierwszy to wariant progowy ML-DSA,
Pełny raport jest dostępny na życzenie dla klientów instytucjonalnych ([email protected]).
O The Vault
The Vault to podlegająca regulacjom szwajcarskim i unijnym platforma infrastrukturalna dla instytucji działających na rynku aktywów cyfrowych, obsługująca działy skarbu przedsiębiorstw, instytucje finansowe, biura rodzinne i dostawców usług płatniczych. Obejmuje cały cykl operacyjny — od bezpiecznego przechowywania aktywów i zarządzania środkami po obsługę zaplecza i infrastrukturę portfeli — i opiera się na autorskiej kryptografii progowej MPC opracowanej przez wewnętrzny zespół badawczy. Jest dostępna w modelu SaaS i On-Premise, a jej dostosowywana do potrzeb i struktur każdej firmy, modułowa architektura powstaje na zamówienie.
Źródło: BeInCrypto